
Asistencia para clientes de Nominalia
Hosting Web y Hosting WordPress- Opciones de seguridad
La siguiente guía aplica a la gama de Microhosting, Hosting Web y los Hosting WordPress.
Resulta casi imposible mantenerse al día con las últimas vulnerabilidades y riesgos que amenazan a un sitio web, por ello tus alojamientos Microhosting, Hosting Web y Hosting WordPress disponen de varias opciones de seguridad que puedes utilizar para añadir una capa de seguridad extra a tu web.
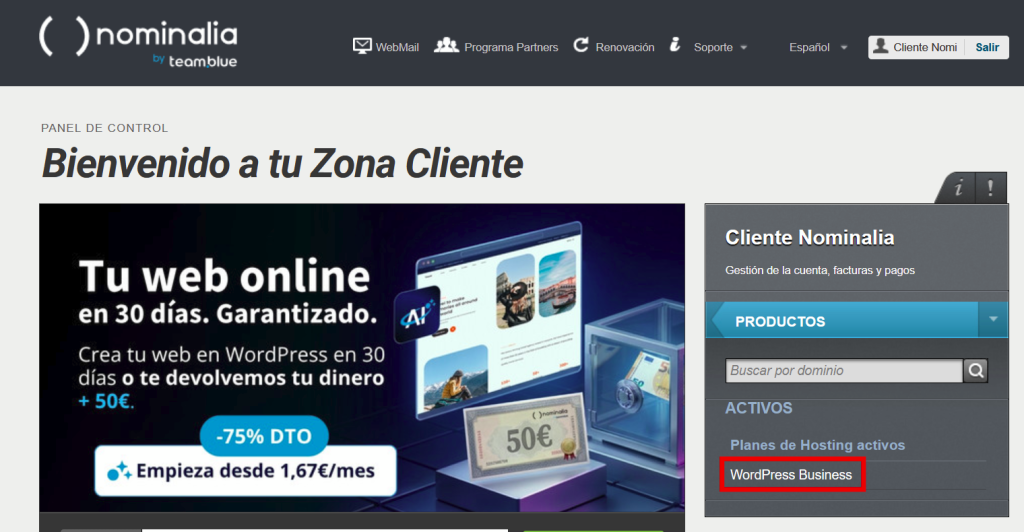
Para ver todas las opciones de Seguridad accede a tu Zona Cliente de Nominalia con tu usuario y contraseña y en la columna de la derecha, haz clic sobre tu alojamiento Microhosting, Hosting Web o Hosting WordPress:
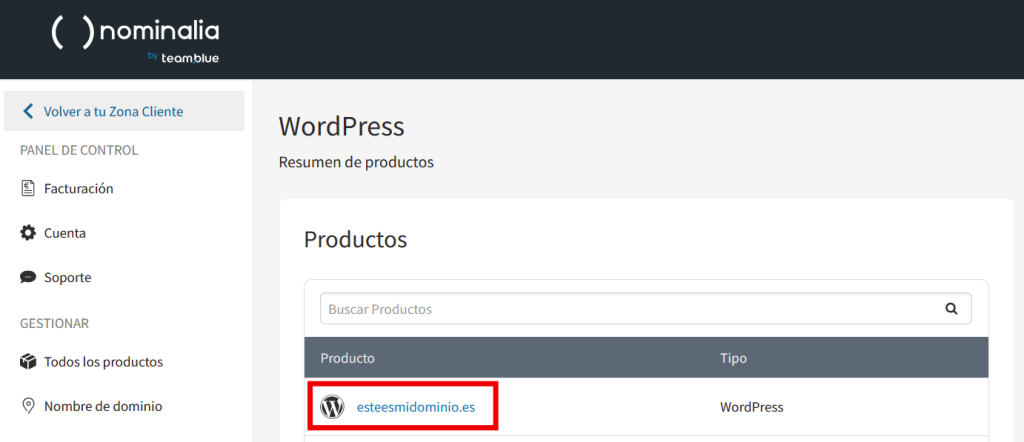
En la siguiente pantalla, haz clic sobre tu dominio:
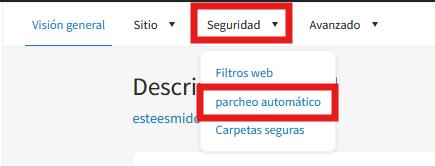
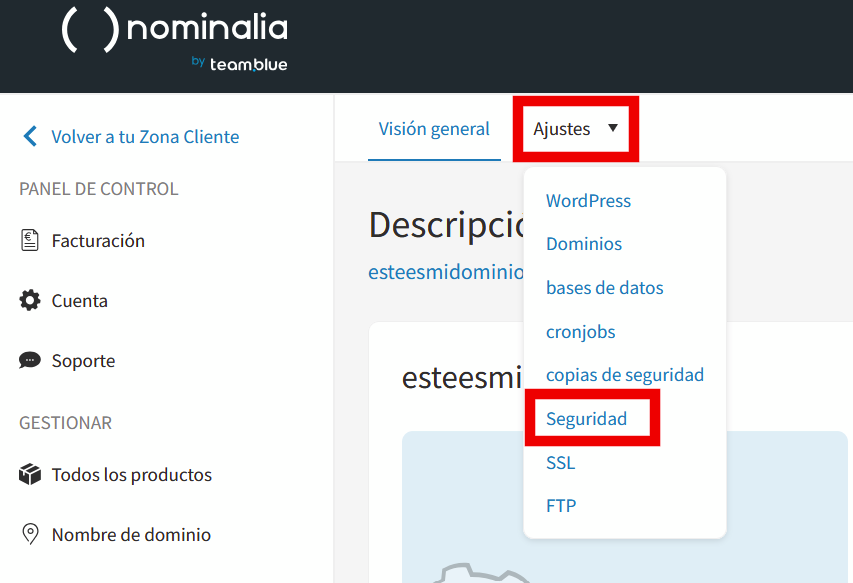
Ahora, en el menú superior, haz clic en una opción u otra según tu tipo de Hosting:
- Si es un Microhosting o Hosting Web: Haz clic en "Seguridad" > "Parcheo automático".
- Si es un Hosting WordPress: Haz clic en "Ajustes" > "Seguridad".
Aquí encontrarás las diferentes opciones de seguridad:
En los Hostings WordPress Gestionados, todas las opciones de seguridad estarán activadas siempre y no podrán desactivarse.
Parcheo
El Parcheo (o autopatching) es un escáner de malware que corrige las vulnerabilidades que se detectan en archivos sospechosos, para luego eliminar las vulnerabilidades presentes en los mismos. Hay que tener en cuenta que solo modifica los ficheros sospechosos que encuentra, pero no resuelve la amenaza en sí misma. Funciona mejor en sitios web desarrollados con gestores de contenidos (CMS) y aplicaciones de código abierto populares.
Asegúrate de que el interruptor esté en verde para activarlo:
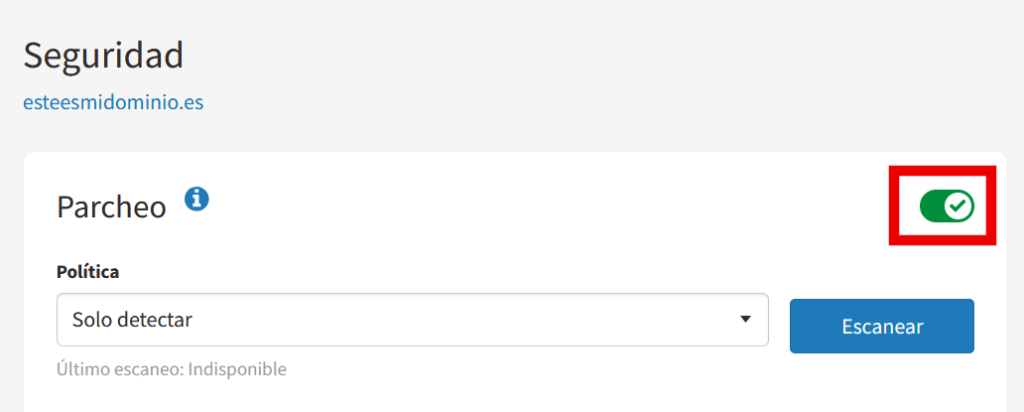
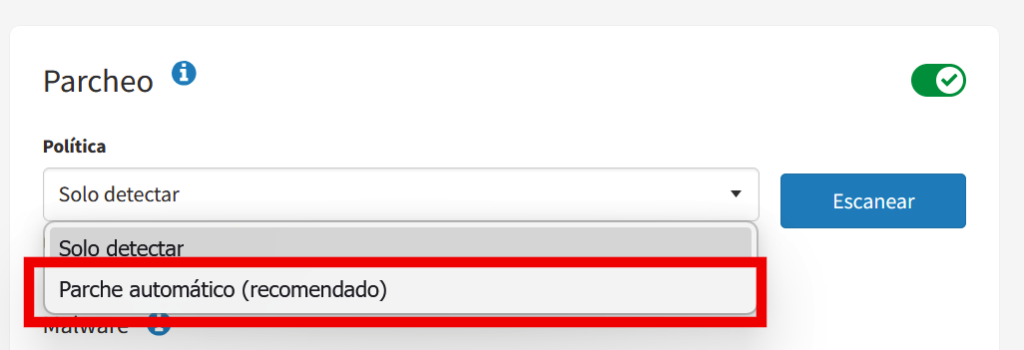
Por defecto la política estará con la opción "Solo Detectar", pero clicando encima puedes cambiarlo a "Parche automático":
- Solo detectar: Solo realizará escáneres, no modificará ningún fichero.
- Parche automático (recomendado): Realizará escáneres y si detecta algún fichero que pueda considerar malicioso, lo modificará.
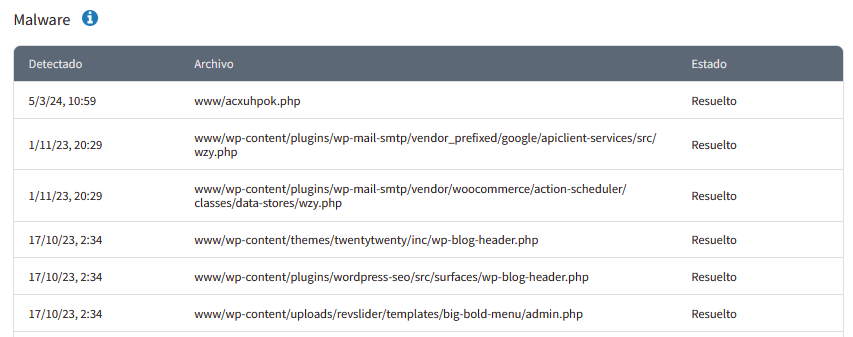
Una vez al mes, nuestro sistema de seguridad realizará un escaneo completo del hosting y te enviaremos un correo si se encontrara algún fichero malicioso. Además, en el apartado de "Malware" podrás ver los ficheros que se han ido encontrando. Recuerda que esta acción solo funcionará si tienes el Parcheo activado:
En el apartado de "Vulnerabilidades" encontrarás las nuevas vulnerabilidades en los CMS como WordPress, Joomla y Drupal que se hayan encontrado. El Parcheo entonces realizará correcciones de seguridad de las nuevas versiones y las trasladará a todas las versiones anteriores, parcheando con seguridad tus páginas web. Recuerda que esta acción solo funcionará si tienes el Parcheo activado:
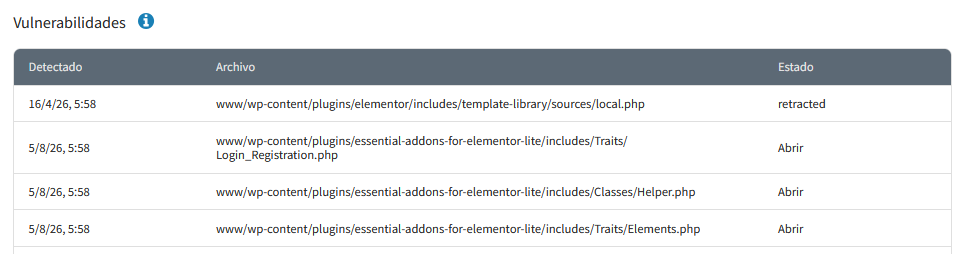
En la columna de "Estado" verás el estado actual de cada fichero sospechoso o vulnerable encontrado:
- Abrir (Unresolved): La vulnerabilidad se ha detectado recientemente y aún no se ha tomado ninguna medida.
- Resuelto (Resolved): La vulnerabilidad se ha resuelto.
- Retirado (Retracted): La vulnerabilidad se ha resuelto porque el fichero se modificó o se eliminó (pero no lo hizo el Parcheo).
- Revertido (Reverted): La vulnerabilidad se ha resuelto devolviendo el fichero a su estado anterior a la vulnerabilidad.
- Bloqueado (Blocked): No se realizarán acciones automáticas sobre el fichero, requiere intervención manual.
Filtros Web
En este apartado de filtros tenemos varias opciones como el detector de Inyecciones SQL que realiza las siguientes acciones:
- Detecta pruebas de inyección SQL ciega mediante sleep() o benchmark()
- Detecta intentos de ejecución de código e intrusión de información en MSSQL
- Detecta inyecciones de procedimientos/funciones almacenadas en MySQL y PostgreSQL
- Detecta cambios de conjunto de caracteres en MySQL e intentos de DoS en MSSQL
- Detecta inyecciones UDF en MySQL y otros intentos de manipulación de datos/estructura
- Detecta inyecciones pg_sleep en PostgreSQL, ataques waitfor delay e intentos de cierre de base de datos
- Detecta intentos de inyección de benchmark y sleep en SQL, incluidas consultas condicionales
- Detecta intentos básicos de inyección SQL en MongoDB
- Busca inyecciones SQL básicas. Cadenas de ataque comunes para MySQL, Oracle y otros
- Busca ataques de desbordamiento de enteros, extraídos de skipfish
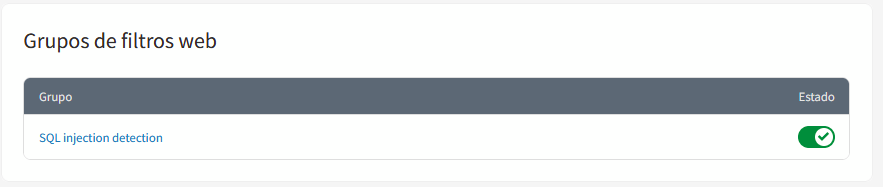
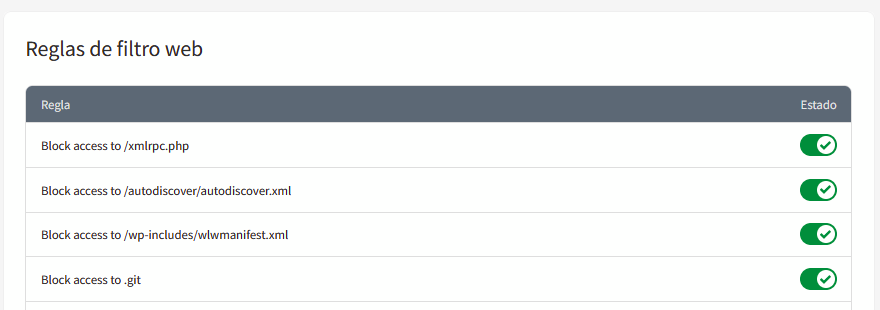
Tu hosting también tiene un filtro web basado en ModSecurity para bloquear elementos malicioso en un hosting. ModSecurity es una aplicación de firewall web de código abierto (o WAF) compatible con diferentes servidores web. Cada solicitud entrante al hosting es verificada por este filtro y el código malicioso o las infecciones comunes se bloquean automáticamente, siempre que las opciones estén activadas (el selector esté de color verde). Podrás ver las reglas de filtrado web de Modsecurity que podrás ver bajo el apartado de "Reglas de filtro web":
Por último, recuerda que tu alojamiento dispone de una carpeta llamada "Logs" en la raíz, desde la que podrás consultar todos los accesos y errores de tu hosting.